M365 Security & Report è un progetto ATIK. Il servizio avanzato è incluso gratuitamente per tutti i clienti che sottoscrivono Microsoft 365 con ATIK.
Lo includiamo perché acquistare le licenze è solo il primo passo: per usare Microsoft 365 in modo consapevole servono informazioni chiare sugli accessi, sulle configurazioni e sull’utilizzo delle risorse. Da queste evidenze si possono individuare le priorità e pianificare gli interventi necessari.
Posta elettronica, documenti, riunioni, file condivisi e lavoro da remoto: Microsoft 365 è al centro dell’attività quotidiana di molte aziende. Riunisce strumenti utili, facilita la collaborazione e mette a disposizione una piattaforma cloud con importanti funzionalità di sicurezza.
Proprio perché contiene una parte così importante del lavoro aziendale, merita attenzione anche quando tutto sembra funzionare. Le email arrivano e i documenti si aprono, ma questo non dice se gli accessi sono protetti, se i privilegi sono corretti o se una casella sta per esaurire lo spazio.
Il tenant va seguito, anche dopo l’attivazione
Il tenant è l’ambiente Microsoft 365 della tua azienda: comprende utenti, domini, licenze, servizi e configurazioni. Cambia continuamente, insieme alle persone e alle esigenze dell’organizzazione.
Entrano nuovi collaboratori, altri cambiano ruolo o lasciano l’azienda. Si aggiungono applicazioni, aumentano i documenti e vengono concessi nuovi accessi. Una configurazione adeguata al momento dell’attivazione può diventare insufficiente o lasciare aperti permessi che non servono più.
Microsoft protegge l’infrastruttura cloud e fornisce strumenti di sicurezza. All’azienda resta il compito di gestire identità, accessi, dati e impostazioni del proprio ambiente: è il modello di responsabilità condivisa. Per questo il tenant richiede verifiche regolari.
Cosa si rischia trascurandolo
Una casella compromessa può coinvolgere molto più della posta. Un account violato può permettere l’accesso anche a documenti e file, nei limiti dei permessi assegnati. Chi lo controlla può leggere conversazioni, impersonare un collega o un fornitore e utilizzare messaggi credibili per tentare una frode. Microsoft indica, tra i segnali da verificare, anche regole di inoltro sospette e modifiche anomale della casella.
Account dimenticati e privilegi eccessivi aumentano l’esposizione. Un’utenza rimasta attiva dopo un’uscita, un amministratore non più necessario o un’applicazione autorizzata senza successive verifiche possono conservare accessi a informazioni aziendali. L’autenticazione a più fattori aiuta a ridurre il rischio, ma va configurata e applicata correttamente. Le opzioni disponibili dipendono dal piano: per esempio, le regole di accesso condizionale richiedono le licenze Microsoft Entra appropriate.
Anche la continuità del lavoro ne risente. Caselle e spazi vicini ai limiti possono creare disservizi. Licenze assegnate senza una revisione periodica possono generare costi evitabili. E una configurazione debole dell’autenticazione email può facilitare l’abuso del dominio aziendale o contribuire a problemi di recapito.
Il costo arriva spesso quando il problema è già visibile: tempo perso, attività interrotte, verifiche urgenti e fiducia da recuperare con clienti e collaboratori.
Due casi reali mostrano perché serve attenzione
Microsoft e Midnight Blizzard, 2024. Il 19 gennaio 2024 Microsoft comunicò che un attacco aveva compromesso un account di un vecchio tenant di test e consentito l’accesso ad alcune caselle aziendali, con sottrazione di email e allegati. L’analisi del 25 gennaio precisò che quell’account non aveva MFA attiva e descrisse l’abuso di applicazioni OAuth con privilegi elevati. Nell’aggiornamento dell’8 marzo, Microsoft riferì anche accessi ad alcuni repository di codice e sistemi interni. Il caso evidenzia quanto contino il controllo degli ambienti meno utilizzati, delle identità e dei permessi concessi alle applicazioni.
Storm-0558, 2023. Microsoft documentò l’accesso illecito a caselle di circa 25 organizzazioni, attraverso token di autenticazione contraffatti. L’incidente coinvolse Exchange Online e Outlook.com e richiese interventi di mitigazione da parte di Microsoft. In questo caso il problema riguardava il servizio e la validazione dei token: sarebbe scorretto attribuirlo alla semplice trascuratezza dei clienti.
Questi episodi hanno cause diverse e mostrano la necessità di combinare configurazioni corrette, verifiche, strumenti di rilevamento e capacità di risposta. Non dimostrano che un singolo report, o il servizio ATIK, avrebbe impedito quegli attacchi.
NIS2 e DORA: il tenant entra nella gestione del rischio
NIS2 riguarda i soggetti che rientrano nel suo perimetro. In Italia la direttiva è stata recepita dal D.Lgs. 138/2024. L’applicabilità va verificata considerando settore, dimensioni e ulteriori criteri previsti dalla normativa.
Per i soggetti essenziali e importanti, l’articolo 24 richiede misure tecniche, operative e organizzative adeguate e proporzionate al rischio. Comprende gestione degli incidenti, continuità operativa, sicurezza dei fornitori, controllo degli accessi, formazione e valutazione dell’efficacia delle misure; contempla inoltre l’autenticazione a più fattori ove opportuno. Se Microsoft 365 sostiene attività e servizi aziendali, la sua configurazione e gestione vanno considerate in questo percorso, insieme al resto dei sistemi e dei processi.
DORA si applica dal 17 gennaio 2025 alle entità finanziarie individuate dal regolamento, con le relative esclusioni. Il Regolamento (UE) 2022/2554 disciplina la resilienza operativa digitale del settore finanziario. Come illustrano IVASS e Banca d’Italia, il quadro comprende gestione del rischio ICT, segnalazione degli incidenti, test di resilienza e gestione del rischio dei fornitori tecnologici. Per un’organizzazione interessata, anche l’uso di Microsoft 365 deve essere valutato nel contesto delle funzioni supportate, dei dati trattati e delle dipendenze operative.
In entrambi i percorsi, avere evidenze aggiornate sul tenant può aiutare a individuare carenze e documentare le verifiche. La conformità richiede però una valutazione complessiva, misure effettivamente attuate e processi organizzativi: non deriva automaticamente dall’acquisto delle licenze o dalla disponibilità di un report. Per le entità finanziarie interessate va inoltre considerato il ruolo di DORA come disciplina settoriale rispetto a NIS2.
Da queste esigenze nasce il progetto ATIK
Con M365 Security & Report riuniamo informazioni che altrimenti richiederebbero di consultare più pannelli e interpretare dati tecnici separati. L’obiettivo è dare all’azienda una lettura comprensibile della situazione e aiutare chi segue l’IT a individuare le priorità.
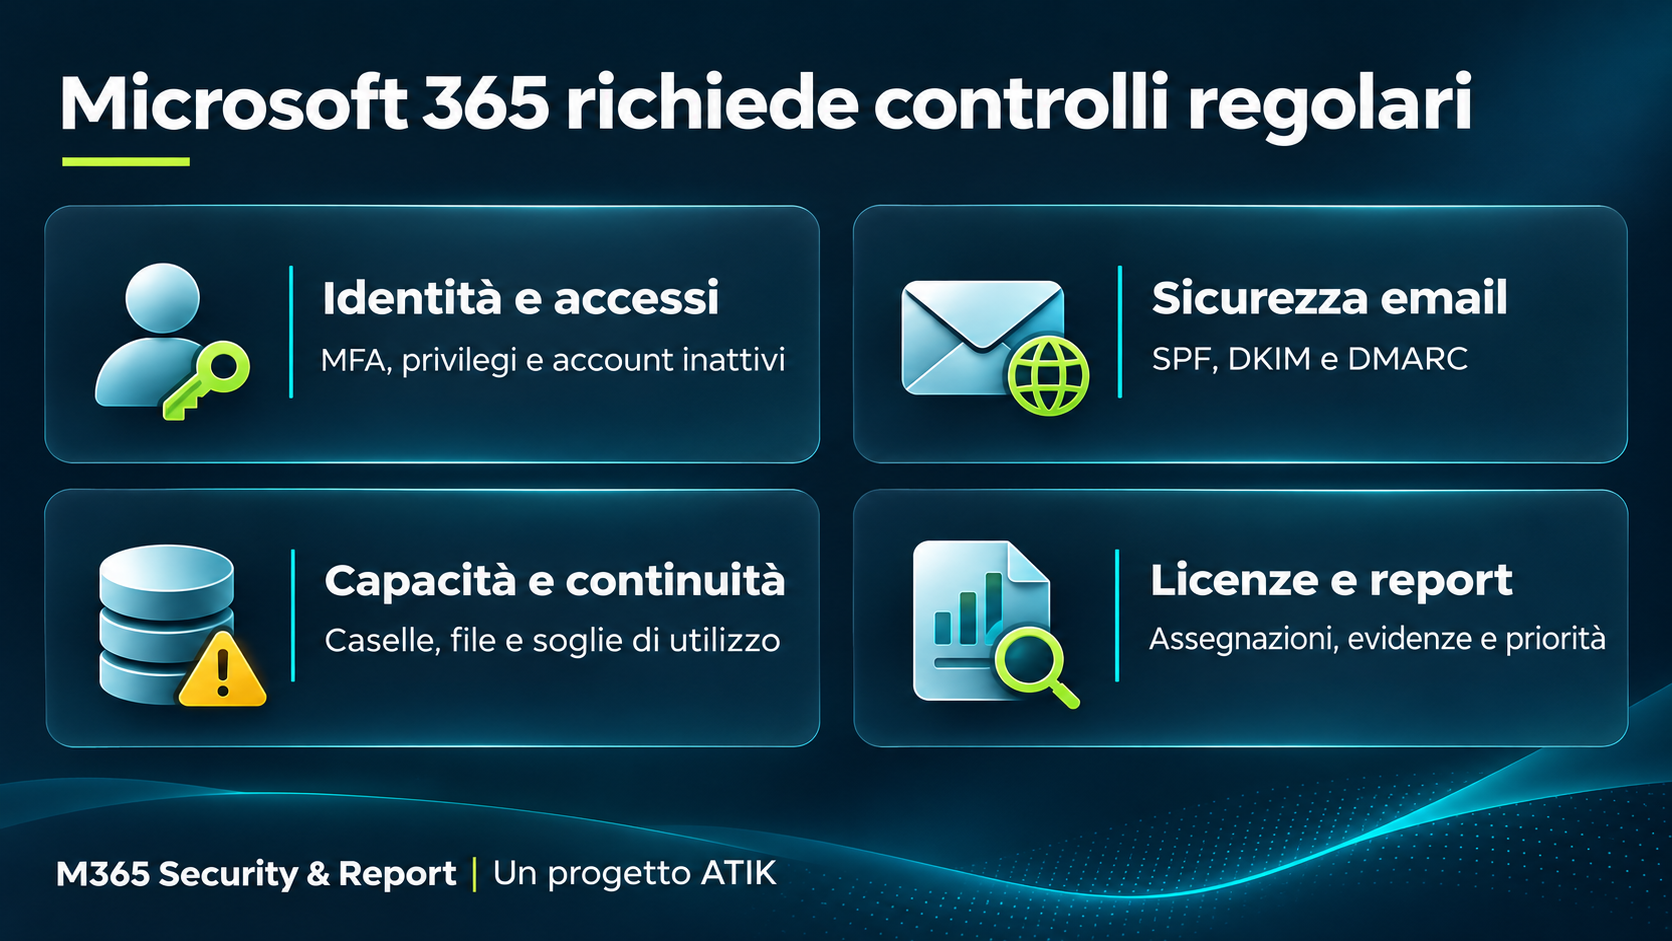
Il servizio mette a disposizione:
- Una vista su identità e sicurezza: informazioni su MFA, accessi, privilegi, applicazioni autorizzate e Microsoft Secure Score, con evidenze e indicazioni operative.
- Controllo della capacità: report su Exchange e archivi di posta, OneDrive, SharePoint e Teams, con storico e soglie configurabili per Exchange e OneDrive.
- Visibilità su licenze e sottoscrizioni: dati utili per rivedere le assegnazioni e confrontarle con le necessità dell’azienda.
- Verifica SPF, DKIM e DMARC: controlli sulla configurazione pubblica dei domini email, con segnalazione delle criticità. Sono meccanismi complementari che aiutano ad autenticare i messaggi e contrastare la falsificazione del dominio.
- Report leggibili e consultabili nel tempo: sintesi di sicurezza in PDF, dettagli tecnici in Excel e un’area cliente protetta per consultare i report e seguirne l’evoluzione.
Le informazioni disponibili dipendono dai servizi attivi, dalle licenze Microsoft e dai permessi di raccolta. Il valore è poter partire dalle evidenze per decidere cosa verificare e su cosa intervenire.
Il vantaggio di sottoscrivere Microsoft 365 con ATIK
Abbiamo scelto di includere il servizio avanzato senza costi aggiuntivi per tutti i clienti che sottoscrivono Microsoft 365 con ATIK perché il controllo dell’ambiente fa parte del valore che vogliamo offrire insieme alle licenze.
Il vantaggio concreto è avere informazioni utili per affrontare la messa in sicurezza con priorità più chiare: capire dove approfondire la protezione degli accessi, quali privilegi rivedere, quali configurazioni email correggere e dove pianificare la capacità. Lo storico aiuta a confrontare la situazione nel tempo e a verificare gli effetti degli interventi.
Il percorso parte dalla lettura delle evidenze, prosegue con la definizione delle azioni e richiede la verifica dei risultati. Gli interventi operativi e le eventuali funzionalità Microsoft aggiuntive vanno valutati secondo le esigenze, le licenze e i servizi concordati con il cliente.
Un report supporta questo lavoro, ma non garantisce l’assenza di attacchi e non sostituisce configurazioni corrette, formazione, backup e gestione degli incidenti. Anche il Secure Score è un indicatore, non una garanzia di sicurezza.
Il tuo Microsoft 365 funziona. Sai anche come viene gestito? Scopri M365 Security & Report e confrontati con ATIK sulle informazioni utili per la tua azienda. Se sottoscrivi Microsoft 365 con noi, il servizio avanzato è già compreso.
Le immagini sono illustrazioni originali generate con AI, non schermate del servizio.